
Introducción
En el mundo de la ciberseguridad, el descubrimiento de nuevas vulnerabilidades es un fenómeno constante que pone a prueba la integridad de los sistemas tecnológicos modernos. Recientemente, investigadores han revelado un nuevo ataque de hardware denominado DDRop, que compromete la protección de la memoria en las tecnologías de computación confidencial de Intel y AMD. Este ataque permite a un atacante manipular la memoria de un servidor de manera que el procesador siga leyendo datos cifrados antiguos como si fueran actuales, lo que podría tener graves implicaciones para la seguridad de los datos.
Detalles de la noticia
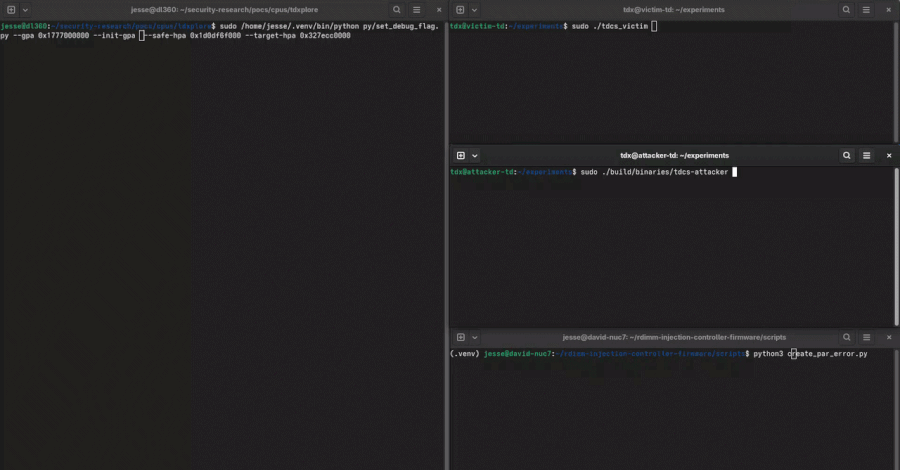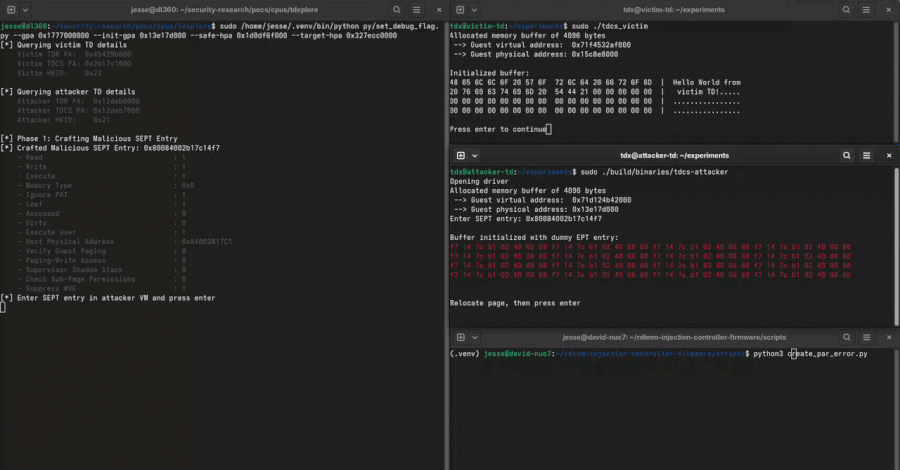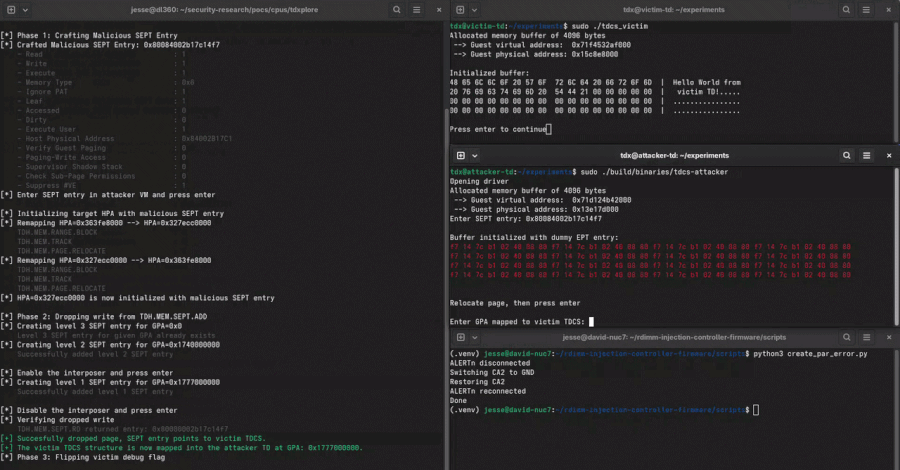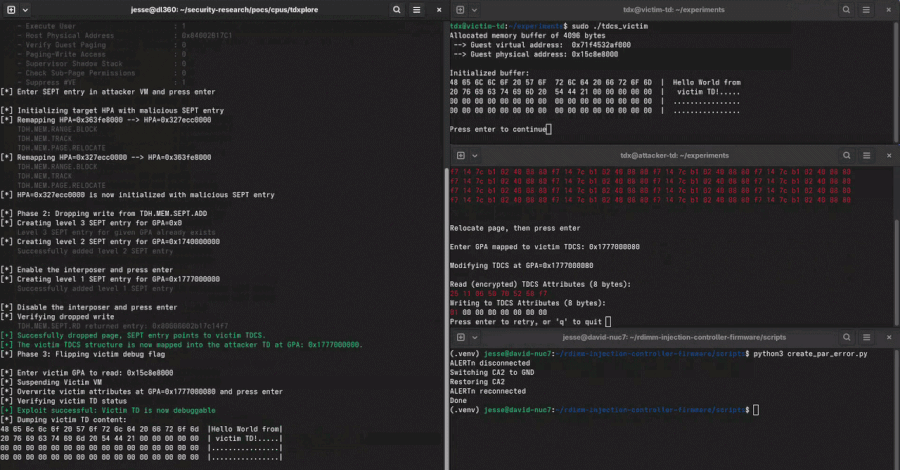
El ataque DDRop se basa en la capacidad de un atacante que ya tiene control sobre el software del servidor y que puede acceder brevemente a la máquina para insertar un pequeño circuito en el hardware. Este circuito actúa de forma que interrumpe el proceso normal de escritura en la memoria, permitiendo que los datos antiguos sigan siendo leídos por el procesador a pesar de que nuevas escrituras deberían haber actualizado esta información.
Este ataque se dirige específicamente a las tecnologías de Intel TDX (Trusted Domain Extensions) y AMD SEV-SNP (Secure Encrypted Virtualization – Secure Nested Paging). Ambas tecnologías están diseñadas para proporcionar un entorno seguro para la ejecución de aplicaciones y la protección de datos sensibles, permitiendo que las máquinas virtuales operen de manera aislada y segura. Sin embargo, la vulnerabilidad introducida por DDRop expone una brecha significativa en estas medidas de protección.
Funcionamiento del Ataque DDRop
El método de ataque DDRop consiste en manipular la forma en que la memoria del servidor maneja las escrituras de datos. Al utilizar un circuito insertado, el atacante puede silenciar las escrituras de memoria, lo que significa que el sistema operativo y las aplicaciones no detectarán que se han producido cambios. Esto permite que el procesador continúe utilizando datos antiguos, engañando a las aplicaciones y potencialmente permitiendo el acceso no autorizado a información sensible.
Implicaciones del Ataque
Las implicaciones de este ataque son preocupantes, especialmente para organizaciones que dependen de la computación confidencial para proteger datos críticos. La posibilidad de que un atacante pueda manipular datos en un entorno que se supone que es seguro resalta la necesidad de una revisión exhaustiva de las medidas de seguridad implementadas en estos sistemas. Además, el ataque DDRop pone de relieve la importancia de la seguridad del hardware en el contexto de la protección de datos y la confidencialidad.
Recomendaciones prácticas
- Las organizaciones deben revisar y actualizar sus protocolos de seguridad en relación con la computación confidencial.
- Implementar auditorías de seguridad regulares para detectar vulnerabilidades en el hardware y el software.
- Considerar la posibilidad de utilizar métodos adicionales de cifrado y autenticación para proteger datos sensibles.
Enlaces relacionados
Para más información sobre el ataque DDRop y sus implicaciones, puedes visitar el artículo completo en The Hacker News.
Conclusión
El ataque DDRop representa una nueva preocupación en el ámbito de la ciberseguridad, especialmente en el contexto de la computación confidencial. A medida que la tecnología avanza, también lo hacen las técnicas empleadas por los atacantes, lo que hace esencial que las organizaciones mantengan sus sistemas actualizados y seguros. La vigilancia continua y la adaptación a las nuevas amenazas son fundamentales para proteger la información crítica en un mundo cada vez más digitalizado.
Preguntas frecuentes (FAQ)
¿Qué es el ataque DDRop?
El ataque DDRop es una vulnerabilidad de hardware que permite a un atacante manipular la memoria de un servidor, haciendo que los datos antiguos sean leídos como actuales.
¿Cómo afecta a la computación confidencial de Intel y AMD?
Este ataque compromete las tecnologías de computación confidencial de Intel TDX y AMD SEV-SNP, que están diseñadas para proteger datos sensibles durante su procesamiento.
¿Qué medidas se pueden tomar para mitigar este riesgo?
Las organizaciones deben actualizar sus protocolos de seguridad, realizar auditorías regulares y considerar el uso de métodos adicionales de cifrado y autenticación.