
Introducción
En el ámbito de la seguridad informática, la protección de las API es fundamental para garantizar la integridad de las aplicaciones y los datos de los usuarios. Recientemente, se ha descubierto una vulnerabilidad crítica en WSO2 API Manager, que ha comenzado a ser objeto de explotación activa. Esta situación ha sido reportada por watchTowr, lo que ha llevado a la comunidad de ciberseguridad a tomar medidas inmediatas.
Detalles de la noticia
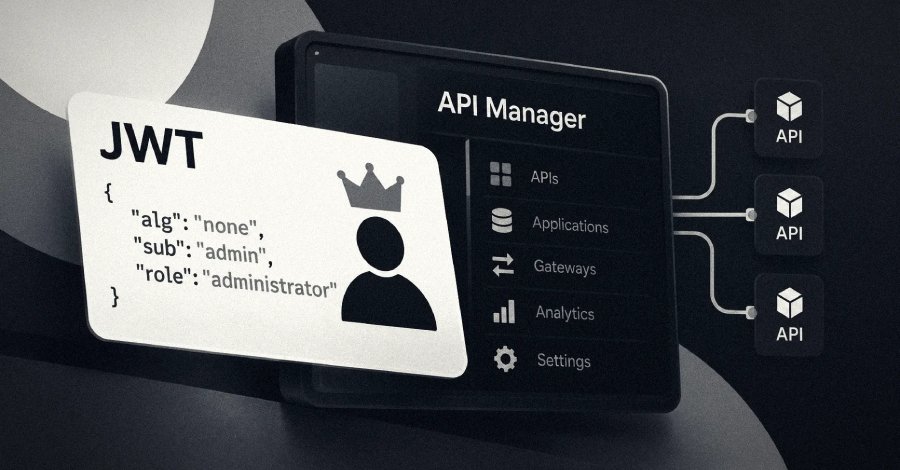
El problema específico se identifica como CVE-2026-5430, con una puntuación de CVSS de 9.8 sobre 10, lo que indica la gravedad de la vulnerabilidad. Este fallo se debe a una verificación inadecuada de una firma criptográfica, lo que puede permitir a un atacante tomar el control de cuentas administrativas mediante el uso de tokens JWT falsificados.
El equipo de Hacktron ha sido fundamental en el descubrimiento y reporte de esta vulnerabilidad, lo que resalta la importancia de contar con investigadores que trabajen activamente en la identificación de fallos en la seguridad de los sistemas.
Consecuencias de la vulnerabilidad
La posibilidad de que un atacante pueda eludir la autenticación y obtener acceso no autorizado a la gestión de API puede ser devastadora para cualquier organización. Las implicaciones de esta vulnerabilidad pueden incluir:
- Acceso no autorizado a datos sensibles.
- Modificación o eliminación de datos críticos.
- Interrupción de servicios y operaciones comerciales.
Recomendaciones prácticas
Ante esta situación, es crucial que las organizaciones que utilicen WSO2 API Manager tomen medidas inmediatas para mitigar los riesgos asociados con esta vulnerabilidad:
- Actualizar a la última versión: Verificar si existe una actualización que solucione esta vulnerabilidad y aplicar parches de seguridad de inmediato.
- Revisar la configuración de seguridad: Asegurarse de que las configuraciones de seguridad sean robustas y que se sigan las mejores prácticas en la gestión de tokens JWT.
- Monitoreo constante: Implementar un monitoreo continuo de los logs de acceso y actividad dentro del API Manager para detectar cualquier actividad sospechosa.
Enlaces relacionados
Para más información sobre la vulnerabilidad CVE-2026-5430 y las medidas de mitigación, se puede consultar el artículo completo en The Hacker News: Leer artículo completo.
Conclusión
La vulnerabilidad en WSO2 API Manager es un recordatorio de la importancia de la ciberseguridad en la gestión de APIs. Las organizaciones deben estar proactivas en la identificación y mitigación de riesgos para proteger sus sistemas y datos. La colaboración entre investigadores de seguridad y desarrolladores es esencial para mantener un entorno seguro.
Preguntas frecuentes (FAQ)
¿Qué es WSO2 API Manager?
WSO2 API Manager es una plataforma de gestión de API que permite a las organizaciones crear, publicar y gestionar APIs de manera segura.
¿Cuál es la gravedad de la vulnerabilidad CVE-2026-5430?
La vulnerabilidad tiene una puntuación de CVSS de 9.8, lo que indica un riesgo crítico de explotación que puede resultar en la toma de control de cuentas.
¿Qué hacer si se utiliza WSO2 API Manager?
Se recomienda actualizar a la última versión, revisar las configuraciones de seguridad y establecer un monitoreo constante para detectar actividades sospechosas.
Adaptado con Inteligencia Artificial – © Canal Ayuda
Fuente Original: Leer artículo completo