
npm Implementa Autenticación de Dos Factores y Control de Publicaciones para Mejorar la Seguridad de la Cadena de Suministro
npm introduce autenticación de dos factores y control de publicaciones para proteger la cadena de suministro de software.
npm introduce autenticación de dos factores y control de publicaciones para proteger la cadena de suministro de software.

Un ataque automatizado ha comprometido miles de repositorios de GitHub mediante flujos de trabajo CI/CD maliciosos.
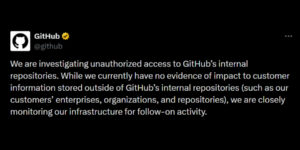
GitHub investiga un acceso no autorizado a sus repositorios internos tras la venta de su código fuente en un foro de ciberdelincuencia.

Grafana Labs investiga un ataque de seguridad que expuso su código fuente, pero asegura que los sistemas de producción no fueron comprometidos.

Grafana revela la filtración de un token de GitHub que permitió acceso no autorizado a su código fuente.

Descubre cómo EtherRAT utiliza GitHub para engañar a administradores y profesionales de la seguridad en una campaña maliciosa.

Descubre la crítica vulnerabilidad CVE-2026-3854 en GitHub que permite ejecución remota de código con un solo comando.

Checkmarx revela que datos de su repositorio en GitHub fueron publicados en la dark web tras un ataque cibernético.

Hackers norcoreanos utilizan GitHub como infraestructura C2 en ataques a Corea del Sur.

El malware GlassWorm utiliza tokens de GitHub robados para infiltrarse en repositorios Python. Aprende cómo proteger tus proyectos.