
Introducción
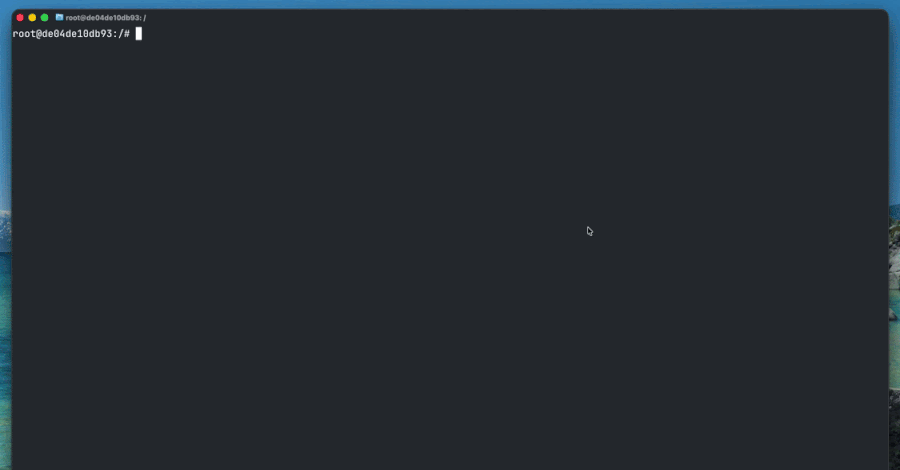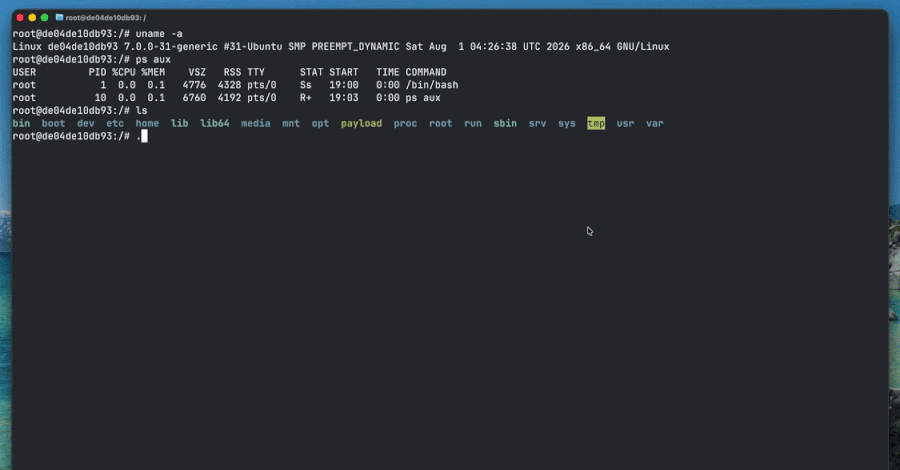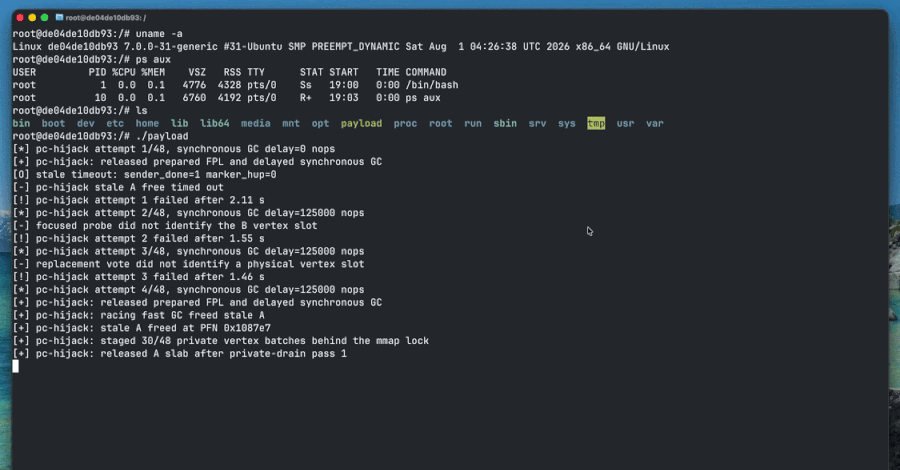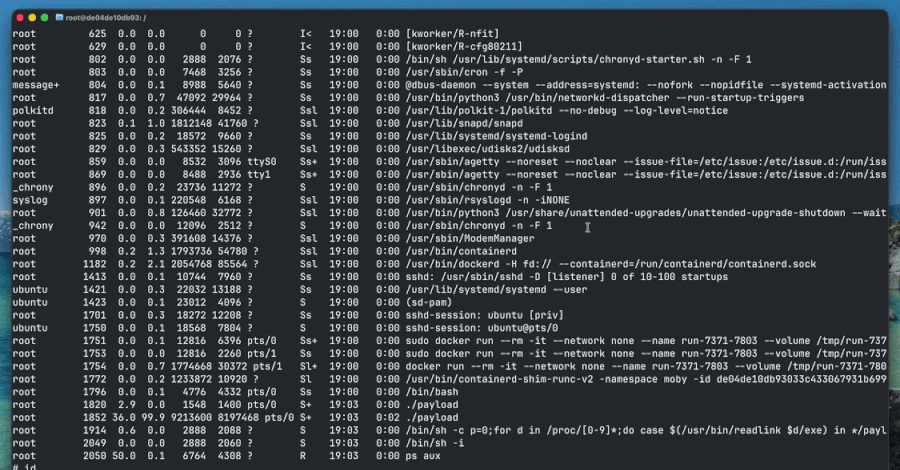
Recientemente, se ha descubierto una grave vulnerabilidad en el sistema operativo Ubuntu que permite a un atacante escapar de contenedores y obtener acceso a nivel raíz del host. Esta brecha de seguridad, rastreada como CVE-2026-80521, ha sido objeto de atención por parte de la comunidad de seguridad, dado su potencial para comprometer sistemas que dependen de la virtualización y los entornos de contenedores. En este artículo, profundizaremos en los aspectos técnicos de esta vulnerabilidad, sus implicaciones y las recomendaciones para mitigar los riesgos asociados.
Detalles de la noticia
Según un informe publicado por la firma de seguridad DepthFirst el 22 de septiembre, la vulnerabilidad se origina en un problema de use-after-free en el subsistema de sockets AF_UNIX del núcleo de Linux. Este tipo de fallo permite que un atacante utilice memoria que ya ha sido liberada, lo que puede dar lugar a la ejecución de código arbitrario en el sistema afectado.
La vulnerabilidad tiene un puntaje de severidad de 7.8 en la escala CVSS, lo que indica que es crítica y debería ser atendida con urgencia. Aunque el problema fue corregido upstream el 6 de agosto, las versiones de Ubuntu 26.04, 24.04 y 22.04 LTS aún no han recibido el parche correspondiente. Esto deja a muchos sistemas en riesgo, especialmente aquellos que utilizan contenedores para ejecutar aplicaciones.
Implicaciones de la vulnerabilidad
La capacidad de escapar de un contenedor y obtener acceso a nivel raíz en el host es extremadamente peligrosa. Los contenedores están diseñados para proporcionar un entorno aislado para las aplicaciones, pero esta vulnerabilidad puede permitir que un atacante eluda esas restricciones. Las posibles consecuencias incluyen:
- Compromiso total del sistema: Un atacante con acceso root puede modificar archivos del sistema, instalar software malicioso y deshabilitar mecanismos de seguridad.
- Exfiltración de datos: La explotación de esta vulnerabilidad podría permitir a los atacantes acceder a datos sensibles almacenados en el sistema o en otros contenedores.
- Propagación de malware: La capacidad de ejecutar código en el host podría ser utilizada para propagar malware a través de redes conectadas.
Recomendaciones prácticas
Para mitigar el riesgo asociado con esta vulnerabilidad, se recomienda a los administradores de sistemas que tomen las siguientes medidas:
- Actualizar a la última versión: Es crucial que los administradores de sistemas estén al tanto de las actualizaciones de seguridad y apliquen parches tan pronto como estén disponibles.
- Monitorear actividades sospechosas: Implementar herramientas de monitoreo puede ayudar a detectar comportamientos inusuales o no autorizados en los contenedores y el host.
- Revisar la configuración de seguridad: Asegúrese de que la configuración de los contenedores siga las mejores prácticas de seguridad, incluyendo el uso de usuarios no privilegiados y políticas de acceso restrictivas.
Enlaces relacionados
Para más información sobre esta vulnerabilidad y otros temas de seguridad, puede consultar los siguientes enlaces:
Conclusión
La vulnerabilidad CVE-2026-80521 en Ubuntu representa un riesgo significativo para los entornos que dependen de contenedores. La falta de un parche en las versiones afectadas deja a muchos sistemas expuestos, lo que subraya la importancia de mantener una buena higiene en la administración de la seguridad. Los administradores deben actuar con rapidez para proteger sus sistemas y mitigar cualquier posible explotación de esta vulnerabilidad.
Preguntas frecuentes (FAQ)
¿Qué es un ‘use-after-free’?
Un ‘use-after-free’ es un tipo de vulnerabilidad de seguridad que ocurre cuando un programa sigue utilizando un puntero a un objeto que ha sido liberado, lo que puede llevar a la ejecución de código no autorizado.
¿Cómo puedo saber si mi sistema Ubuntu está afectado?
Los usuarios pueden verificar la versión de su sistema operativo ejecutando el comando lsb_release -a en la terminal. Si utilizan versiones 26.04, 24.04 o 22.04 LTS, deben estar atentos a las actualizaciones de seguridad.
¿Qué pasos debo seguir si mi sistema es vulnerable?
Si su sistema es vulnerable, debe aplicar el parche tan pronto como esté disponible. Además, considere implementar medidas adicionales como el monitoreo de seguridad y la revisión de configuraciones.
Adaptado con Inteligencia Artificial – © Canal Ayuda
Fuente Original: Leer artículo completo