
Introducción
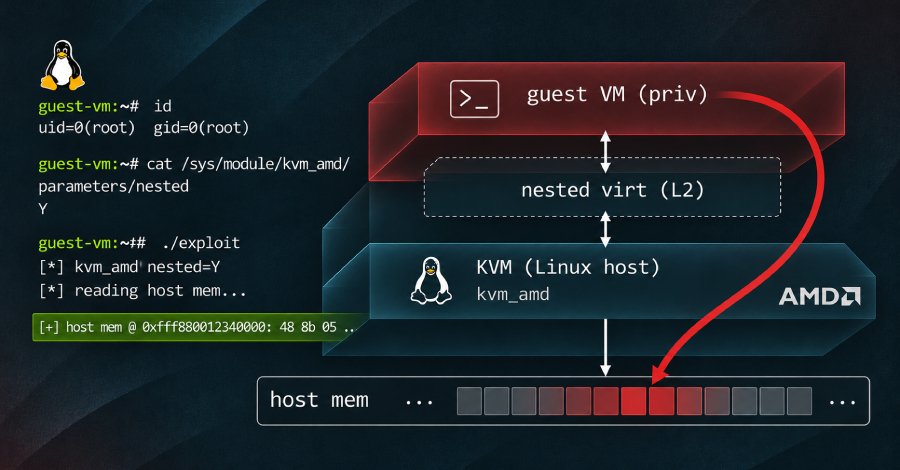
Recientemente, se ha descubierto una vulnerabilidad significativa en KVM (Kernel-based Virtual Machine), el hipervisor integrado en el núcleo de Linux. Esta falla, identificada como CVE-2026-99312, permite a máquinas virtuales (VMs) acceder a la memoria del host en servidores que utilizan procesadores AMD y tienen habilitada la virtualización anidada. Este problema representa un riesgo considerable para la seguridad de los datos en entornos de nube, ya que puede facilitar el acceso no autorizado a la memoria de otros clientes en un servidor compartido.
Detalles de la noticia
Investigadores de seguridad han demostrado que es posible leer hasta 127 GB de memoria de un servidor en la nube desde una VM propia en plataformas como DigitalOcean. Esto significa que un atacante podría potencialmente obtener información sensible que pertenece a otras VMs alojadas en el mismo servidor, poniendo en riesgo la privacidad y seguridad de los datos de múltiples usuarios.
La vulnerabilidad afecta específicamente a los servidores con procesadores AMD y que tienen habilitada la virtualización anidada. La virtualización anidada permite que una VM actúe como un host y ejecute otras VMs, lo que añade complejidad y riesgo a la gestión de la seguridad en entornos virtualizados.
Es importante mencionar que este tipo de vulnerabilidades en hipervisores no son nuevas, pero el hecho de que afecte a un componente tan fundamental como el núcleo de Linux hace que la situación sea crítica. Los servidores en la nube son ampliamente utilizados y la exposición de datos puede tener consecuencias devastadoras para las empresas que dependen de ellos para almacenar información sensible.
Correcciones y parches
Los desarrolladores de Linux han tomado medidas inmediatas para mitigar esta vulnerabilidad. Se han lanzado kernels corregidos para los sistemas afectados, y se recomienda a los administradores de sistemas que actualicen sus entornos a la última versión disponible para protegerse contra posibles ataques. Las actualizaciones suelen incluir parches de seguridad críticos que abordan tales vulnerabilidades y ayudan a restaurar la confianza en los entornos virtualizados.
Recomendaciones prácticas
- Actualizar a la última versión del kernel de Linux que incluya los parches de seguridad necesarios.
- Deshabilitar la virtualización anidada si no es absolutamente necesaria para su entorno operativo.
- Realizar auditorías de seguridad periódicas en los entornos de nube para detectar posibles vulnerabilidades y aplicar las correcciones necesarias.
- Monitorear las actualizaciones de seguridad y mantener un registro de las vulnerabilidades conocidas que pueden afectar su infraestructura.
Consideraciones sobre la seguridad en la nube
La seguridad en la nube es un aspecto crítico para cualquier organización que depende de recursos compartidos. Es vital que las empresas implementen políticas robustas de seguridad y realicen capacitaciones para sus empleados sobre los riesgos asociados con la virtualización y el uso de servicios en la nube.
Enlaces relacionados
Para más información sobre la vulnerabilidad CVE-2026-99312, así como las correcciones disponibles, puedes consultar el siguiente enlace: Fuente original.
Conclusión
La vulnerabilidad en KVM resaltada por CVE-2026-99312 subraya la importancia de mantener los sistemas actualizados y seguros, especialmente en entornos de nube. La posibilidad de que una VM acceda a la memoria de otras en un servidor compartido es un recordatorio de que la seguridad en la virtualización debe ser una prioridad constante. A través de la implementación de parches y actualizaciones, así como prácticas de seguridad sólidas, las organizaciones pueden minimizar el riesgo y proteger sus datos.
Preguntas frecuentes (FAQ)
¿Qué es KVM y por qué es importante?
KVM es un hipervisor de código abierto que permite a los sistemas operativos Linux funcionar como un hypervisor. Es importante porque permite la virtualización eficiente y segura de múltiples sistemas en un solo servidor físico.
¿Cómo puedo proteger mi servidor de estas vulnerabilidades?
Es fundamental mantener el kernel de Linux actualizado y aplicar todos los parches de seguridad disponibles. También es recomendable deshabilitar características innecesarias como la virtualización anidada si no se requieren.
¿Qué riesgos conlleva la virtualización anidada?
La virtualización anidada puede aumentar la superficie de ataque de un sistema, permitiendo que los atacantes exploten vulnerabilidades en la configuración del hipervisor y potencialmente accedan a datos de otras VMs en el mismo host.
Adaptado con Inteligencia Artificial – © Canal Ayuda
Fuente Original: Leer artículo completo