
Introducción
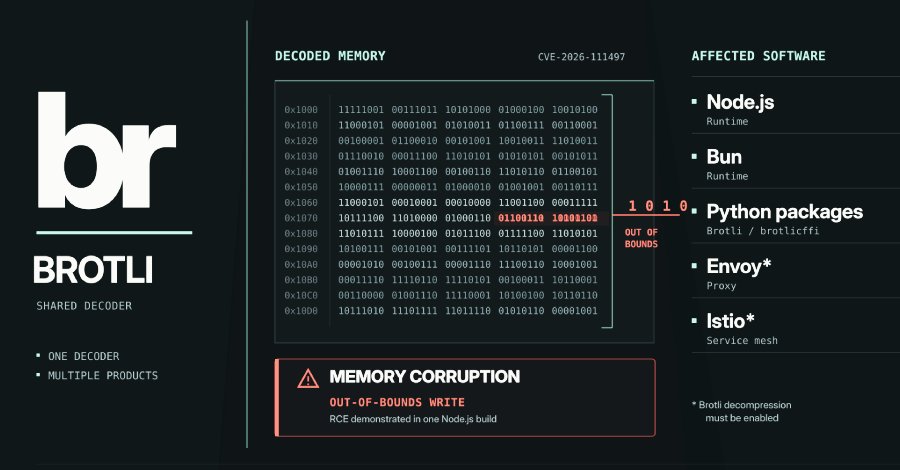
En el mundo del desarrollo de software, la seguridad es un aspecto primordial que no puede ser ignorado. Recientemente, se ha descubierto una vulnerabilidad en el decodificador Brotli que afecta a diversas aplicaciones y bibliotecas ampliamente utilizadas, incluyendo Node.js, Bun y Python. Esta vulnerabilidad, rastreada como CVE-2026-111497, permite a los atacantes aprovechar un fallo de corrupción de memoria para manipular y comprometer la integridad de los sistemas afectados.
Detalles de la noticia
La vulnerabilidad en cuestión se encuentra en el código que descomprime datos comprimidos con Brotli, un algoritmo que se ha vuelto muy popular debido a su eficiencia en la compresión de datos. Al estar presente en múltiples programas que utilizan este formato de compresión, la vulnerabilidad tiene el potencial de impactar a un gran número de aplicaciones y plataformas.
La explotación de esta vulnerabilidad permite a un atacante crear datos comprimidos de forma maliciosa que, al ser procesados por un programa vulnerable, pueden sobrescribir la memoria más allá del final de un búfer. Esto puede llevar a comportamientos inesperados del programa, corrupción de datos o incluso la ejecución de código arbitrario, lo que representa un riesgo significativo para la seguridad de los sistemas.
Entre las aplicaciones más notablemente afectadas se encuentran:
- Node.js: Este entorno de ejecución de JavaScript es ampliamente utilizado en el desarrollo de aplicaciones web y servidores.
- Bun: Un nuevo entorno de JavaScript que busca ser más veloz y eficiente.
- Python: Específicamente, los paquetes que manejan la compresión y descompresión Brotli, incluyendo Brotli y brotlicffi.
- Envoy: Un proxy de alto rendimiento que también maneja la descompresión de datos Brotli.
La amplia adopción de Brotli en la industria significa que muchos desarrolladores y empresas deben estar alertas a esta vulnerabilidad y aplicar las correcciones necesarias.
Recomendaciones prácticas
Para mitigar los riesgos asociados con esta vulnerabilidad, se recomiendan las siguientes acciones:
- Actualizar bibliotecas y paquetes: Asegúrate de que todos los componentes que utilizan el decodificador Brotli estén actualizados a la última versión que corrige esta vulnerabilidad.
- Monitorear la seguridad: Implementa herramientas de monitoreo que puedan detectar actividades sospechosas o intentos de explotación en tiempo real.
- Auditorías de código: Realiza auditorías regulares del código de tus aplicaciones para identificar posibles vulnerabilidades y mejorar la seguridad general.
Es crucial que los desarrolladores se mantengan informados sobre las actualizaciones de seguridad y las mejores prácticas en la gestión de vulnerabilidades.
Enlaces relacionados
Conclusión
La vulnerabilidad en el decodificador Brotli pone de manifiesto la importancia de la seguridad en el desarrollo de software. A medida que más aplicaciones adoptan algoritmos de compresión como Brotli, es esencial que los desarrolladores sean proactivos en la identificación y mitigación de riesgos de seguridad. La colaboración entre la comunidad de desarrollo y la implementación de prácticas de seguridad sólidas son fundamentales para proteger los sistemas frente a vulnerabilidades como la CVE-2026-111497.
Preguntas frecuentes (FAQ)
- ¿Qué es la vulnerabilidad CVE-2026-111497?
Es un fallo de corrupción de memoria en el decodificador Brotli que afecta a varios programas y bibliotecas, permitiendo la posible ejecución de código malicioso. - ¿Cómo puedo proteger mis aplicaciones de esta vulnerabilidad?
Es recomendable actualizar las bibliotecas afectadas, monitorear la seguridad y realizar auditorías de código regularmente. - ¿Qué aplicaciones están en riesgo?
Node.js, Bun, Python (en particular los paquetes relacionados con Brotli) y Envoy son algunas de las aplicaciones afectadas. - ¿Es necesario actuar inmediatamente?
Sí, es crucial aplicar las actualizaciones de seguridad lo antes posible para proteger tus sistemas.
Adaptado con Inteligencia Artificial – © Canal Ayuda
Fuente Original: Leer artículo completo