
Introducción
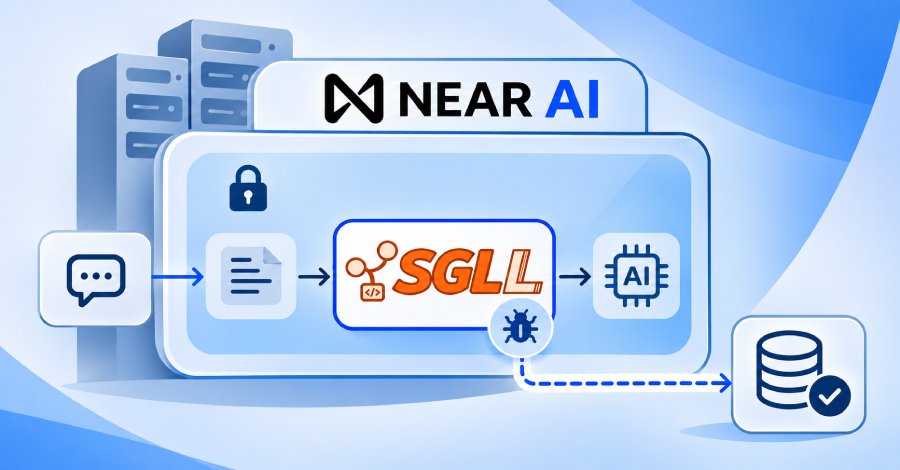
La reciente explotación de una vulnerabilidad de ejecución de código remoto (RCE) en SGLang, un motor de inferencia de código abierto, ha puesto en evidencia las graves implicaciones de seguridad que pueden surgir en el ámbito de la inteligencia artificial. Este ataque, que tuvo lugar el pasado domingo, permitió a un atacante ejecutar código arbitrario en uno de los servidores de inferencia de NEAR AI, comprometiendo datos sensibles de usuarios y agentes.
Detalles de la noticia
Según informes de la empresa, el atacante no solo logró ejecutar código en sus servidores, sino que también pudo observar las solicitudes que se procesaban en ese momento. Esto incluye solicitudes enviadas en modo confidencial, un mecanismo que se supone debe operar dentro de un entorno de ejecución confiable (TEE). Este tipo de entorno está diseñado para proteger la confidencialidad e integridad de los datos procesados, lo cual hace que la brecha sea aún más alarmante.
En total, se estima que los datos de 18 agentes y cerca de 100 usuarios fueron robados durante el ataque. La capacidad del atacante para acceder a información que debería estar protegida resalta la importancia de implementar medidas de seguridad robustas en sistemas que manejan datos sensibles.
Recomendaciones prácticas
Para mitigar el riesgo de ataques similares en el futuro, se sugieren las siguientes medidas:
- Auditorías de seguridad: Realizar revisiones regulares de la infraestructura y el software para detectar vulnerabilidades.
- Aplicación de parches: Mantener el software actualizado con los últimos parches de seguridad es crucial para protegerse contra vulnerabilidades conocidas.
- Segmentación de entornos: Separar los entornos de producción y desarrollo, así como implementar controles de acceso estrictos, puede ayudar a minimizar el impacto de un ataque.
Enlaces relacionados
Conclusión
La brecha de seguridad en NEAR AI a través de la vulnerabilidad de SGLang subraya la necesidad urgente de adoptar prácticas de seguridad más estrictas en el campo de la inteligencia artificial. Con la creciente dependencia de modelos de IA en diversas aplicaciones, es fundamental que las organizaciones prioricen la seguridad y la protección de datos para salvaguardar la confianza de sus usuarios.
Preguntas frecuentes (FAQ)
- ¿Qué es SGLang? SGLang es un motor de inferencia de código abierto que permite ejecutar modelos de inteligencia artificial.
- ¿Cómo se llevó a cabo el ataque? El atacante explotó una vulnerabilidad de ejecución de código remoto en el motor SGLang, comprometiendo un servidor de NEAR AI.
- ¿Qué tipo de datos fueron robados? Se robaron datos de 18 agentes y aproximadamente 100 usuarios, incluyendo solicitudes procesadas en modo confidencial.
- ¿Qué medidas de seguridad se pueden implementar para evitar este tipo de ataques? Es crucial realizar auditorías de seguridad periódicas, aplicar parches a software vulnerable y segmentar los entornos de ejecución.
Adaptado con Inteligencia Artificial – © Canal Ayuda
Fuente Original: Leer artículo completo