
Introducción
En el mundo de la ciberseguridad, las vulnerabilidades en software empresarial pueden tener consecuencias devastadoras, tanto para las organizaciones como para sus usuarios. Recientemente, se ha informado que una vulnerabilidad crítica en Oracle PeopleSoft, que ha sido explotada por el grupo conocido como ShinyHunters desde mayo, resulta ser en realidad una cadena de tres fallos distintos. Estos hallazgos plantean serias inquietudes sobre la seguridad de los sistemas afectados y la necesidad de una rápida mitigación de los riesgos asociados.
Detalles de la noticia
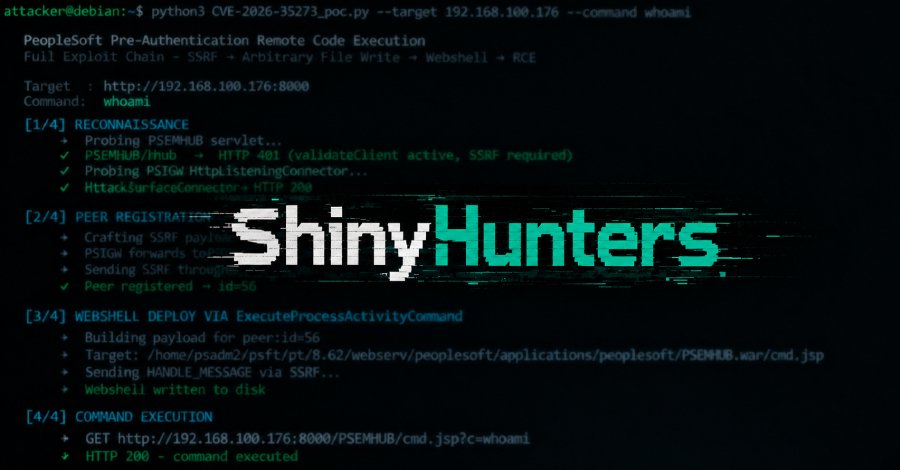
Según los investigadores que reportaron el problema, la vulnerabilidad se identificó bajo la referencia CVE-2026-35273. Esta vulnerabilidad crítica se origina en un problema de solicitud de servidor a servidor (SSRF), que permite a un atacante acceder a interfaces de gestión internas debido a que PeopleSoft confía en su propia dirección de retorno. Este tipo de vulnerabilidad permite que un atacante envíe solicitudes a servicios internos que normalmente no están expuestos al público, lo que puede conducir a una serie de ataques adicionales, incluyendo la posibilidad de filtrar datos sensibles.
En junio, Oracle lanzó un parche que abordaba estos tres fallos en un solo paquete, lo que indica la gravedad de la situación y la rapidez con la que se deben implementar las soluciones. Sin embargo, el hecho de que múltiples fallos estén encadenados sugiere una falta de rigor en las pruebas de seguridad y una posible debilidad en el diseño del software.
Implicaciones de seguridad
El descubrimiento de estos tres fallos encadenados resalta la importancia de realizar auditorías de seguridad exhaustivas y constantes en los sistemas de software, especialmente en aplicaciones críticas como Oracle PeopleSoft, que son utilizadas por muchas organizaciones en todo el mundo. Las implicaciones de seguridad son significativas, ya que cualquier atacante que logre explotar esta cadena de vulnerabilidades podría tener acceso a información confidencial, incluyendo datos personales de empleados y clientes.
Además, el uso de un grupo de cibercriminales como ShinyHunters para explotar estas vulnerabilidades subraya la creciente sofisticación y organización de los atacantes en el espacio digital. Las empresas deben estar atentas y proactivas en la implementación de parches y en la mejora de sus protocolos de seguridad para prevenir futuros incidentes.
Recomendaciones prácticas
- Actualizar software de inmediato: Aplicar todos los parches de seguridad proporcionados por Oracle para PeopleSoft, asegurándose de que las versiones más recientes estén en uso.
- Realizar auditorías de seguridad: Implementar auditorías periódicas para identificar y remediar vulnerabilidades antes de que puedan ser explotadas.
- Capacitación del personal: Asegurar que el equipo de IT y los usuarios finales estén capacitados en prácticas de seguridad para prevenir ataques de ingeniería social y otras amenazas.
Enlaces relacionados
Conclusión
La vulnerabilidad en Oracle PeopleSoft, que resultó ser una cadena de tres fallos, representa un recordatorio importante de la necesidad de mantener la seguridad en el desarrollo y mantenimiento de software empresarial. Las organizaciones deben ser proactivas en la identificación y mitigación de riesgos de seguridad para proteger no solo su información, sino también la confianza de sus clientes y empleados. La ciberseguridad es un esfuerzo continuo y requiere la atención constante de todos los involucrados.
Preguntas frecuentes (FAQ)
- ¿Qué es una vulnerabilidad SSRF?
La vulnerabilidad de solicitud de servidor a servidor (SSRF) permite a un atacante enviar solicitudes a un servidor interno, eludiendo las restricciones de acceso. - ¿Por qué es importante aplicar parches de seguridad?
Los parches de seguridad son fundamentales para prevenir la explotación de vulnerabilidades conocidas que pueden comprometer la seguridad de los sistemas. - ¿Quiénes son ShinyHunters?
ShinyHunters es un grupo de cibercriminales conocido por robar y vender datos sensibles de diversas organizaciones.
Adaptado con Inteligencia Artificial – © Canal Ayuda
Fuente Original: Leer artículo completo