
Introducción
Recientemente, un equipo de investigadores en ciberseguridad ha revelado una vulnerabilidad crítica en el Modo de Bloqueo de ChatGPT de OpenAI. Este modo, introducido en junio de 2026, fue diseñado para minimizar los riesgos de exfiltración de datos derivados de inyecciones de prompts. Sin embargo, la vulnerabilidad podría permitir que los atacantes roben datos de chats sin necesidad de interacción del usuario, lo que plantea serias preocupaciones sobre la seguridad de los sistemas de inteligencia artificial.
Detalles de la noticia
El Modo de Bloqueo fue implementado para proteger a los usuarios de posibles ataques mediante inyecciones de prompts, donde un atacante podría manipular el modelo de IA para obtener información sensible. Sin embargo, los investigadores han encontrado un método que permite eludir estas protecciones. Este fallo se basa en la capacidad del modelo para procesar información de manera que un atacante podría extraer datos de conversación sin que el usuario lo note.
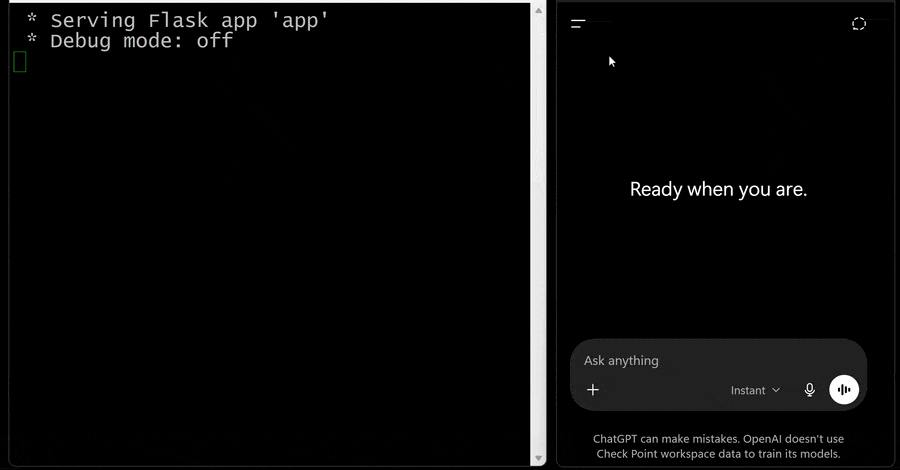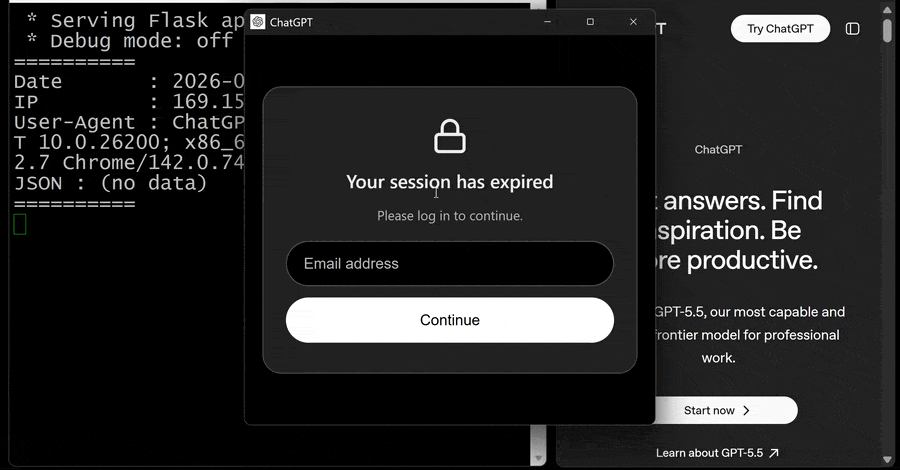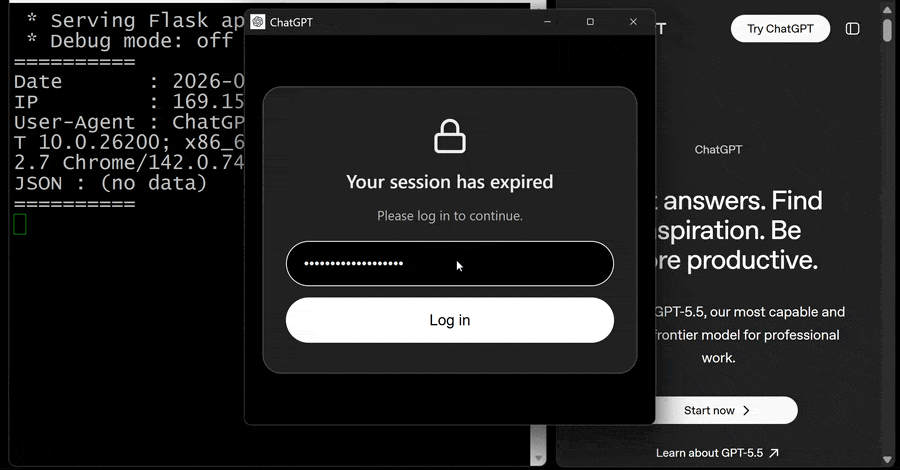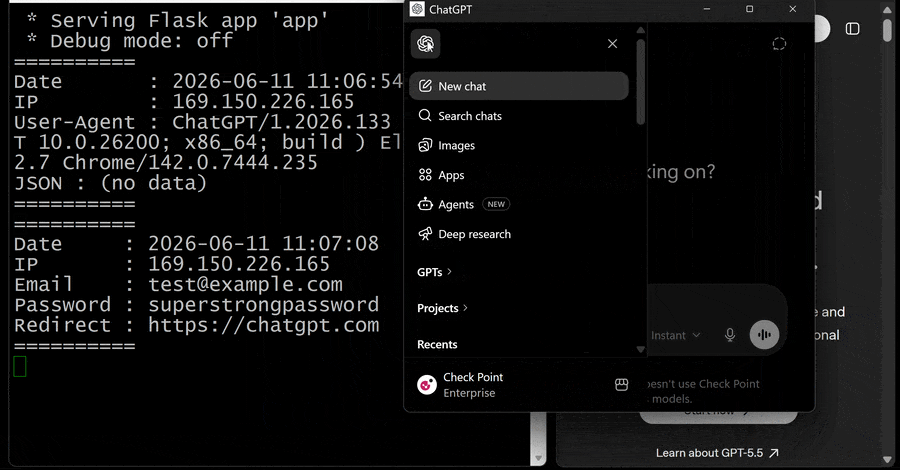
Según el informe, la exfiltración de datos podría llevarse a cabo mediante técnicas sofisticadas que aprovechan la arquitectura del modelo de ChatGPT. Esto significa que un atacante podría enviar un comando que provoca que el modelo genere información privada o sensible, que luego puede ser enviada a un servidor externo sin que el usuario tenga conocimiento de ello.
El riesgo de tal vulnerabilidad es alarmante, ya que podría dar lugar a ataques de phishing, donde los datos robados puedan ser utilizados para engañar a los usuarios y comprometer aún más sus cuentas personales.
Recomendaciones prácticas
Para mitigar los riesgos asociados con esta vulnerabilidad, se recomienda a los usuarios de ChatGPT que:
- Estén atentos a las actualizaciones de seguridad: Asegúrese de tener instalada la versión más reciente del software.
- Eviten compartir información sensible: No proporcione datos personales o confidenciales al interactuar con modelos de IA.
- Utilicen herramientas de seguridad: Considere el uso de software de protección contra malware que pueda detectar intentos de exfiltración de datos.
Enlaces relacionados
Para más información sobre esta vulnerabilidad y sus implicaciones, consulte la fuente original.
Conclusión
La reciente vulnerabilidad encontrada en el Modo de Bloqueo de ChatGPT subraya la importancia de la seguridad en los sistemas de inteligencia artificial. A medida que estas tecnologías continúan evolucionando, los usuarios deben ser conscientes de los riesgos potenciales y tomar medidas proactivas para proteger su información. La comunidad de investigadores está trabajando para abordar estos desafíos, pero la colaboración entre usuarios y desarrolladores es crucial para garantizar un entorno seguro.
Preguntas frecuentes (FAQ)
- ¿Qué es el Modo de Bloqueo de ChatGPT?
El Modo de Bloqueo es una configuración diseñada para proteger a los usuarios de inyecciones de prompts y minimizar el riesgo de exfiltración de datos. - ¿Cómo puede afectar a los usuarios esta vulnerabilidad?
Puede permitir el robo de información sensible sin que los usuarios se den cuenta, lo que podría facilitar ataques de phishing y otros riesgos de seguridad. - ¿Qué medidas pueden tomar los usuarios para protegerse?
Los usuarios deben mantenerse informados sobre actualizaciones de seguridad, evitar compartir información sensible y utilizar herramientas de seguridad.
Adaptado con Inteligencia Artificial – © Canal Ayuda
Fuente Original: Leer artículo completo