
Introducción
La seguridad en el ámbito de la inteligencia artificial es un tema crítico, especialmente cuando se trata de entidades que manejan información sensible y desarrollos innovadores como OpenAI. Recientemente, tres investigadores de la firma de seguridad Hacktron utilizaron una herramienta llamada Claude Opus 5 para descubrir y explotar vulnerabilidades en el sistema de OpenAI, lo que les permitió tomar control de cuentas de empleados y acceder a un repositorio interno de código. Este incidente plantea importantes preguntas sobre la seguridad de las plataformas de IA y la responsabilidad de las empresas en la protección de sus datos.
Detalles de la noticia
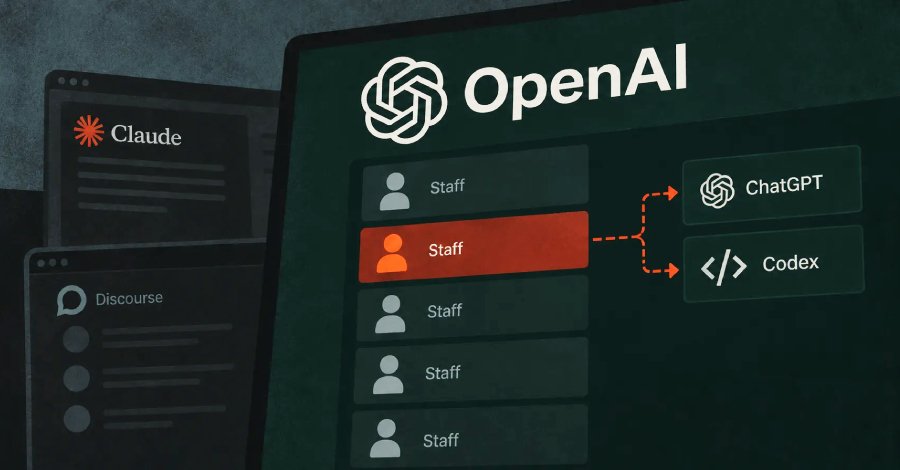
Los investigadores de Hacktron lograron encadenar dos fallos en el sistema de OpenAI, comenzando con un error en el software que opera el foro de ayuda público de la empresa. Este primer fallo les permitió obtener acceso a una parte del sistema que no debería estar disponible para el público general. A partir de ahí, el segundo fallo en el sistema de inicio de sesión de OpenAI facilitó el acceso a las cuentas de ChatGPT y Codex pertenecientes a varios empleados.
La cadena de vulnerabilidades es un ejemplo claro de cómo un único fallo en la seguridad puede ser utilizado para explotar otros sistemas. Este tipo de ataque es conocido como un ataque en cadena, donde un atacante puede aprovechar una debilidad para acceder a información o sistemas que, en condiciones normales, estarían protegidos.
Implicaciones de la vulnerabilidad
El incidente ha generado un debate sobre la seguridad de las plataformas de IA. Dada la creciente dependencia de las empresas en sistemas automatizados y de inteligencia artificial, la protección de estos sistemas se vuelve crucial. La exposición de datos sensibles puede no solo comprometer la seguridad de la empresa, sino también afectar a los usuarios y a la confianza en la tecnología.
Reacción de OpenAI
A raíz de este incidente, OpenAI ha tenido que revisar sus protocolos de seguridad para prevenir futuros ataques. Aunque la empresa ha manifestado que no se han producido daños colaterales significativos, la situación resalta la necesidad de una vigilancia constante y de la actualización de las medidas de seguridad para proteger tanto los datos internos como la información de los usuarios.
Recomendaciones prácticas
- Realizar auditorías de seguridad de manera regular para identificar y corregir vulnerabilidades.
- Implementar sistemas de autenticación de múltiples factores para proteger las cuentas de acceso.
- Fomentar una cultura de seguridad dentro de la organización, donde los empleados estén capacitados para identificar posibles amenazas.
Enlaces relacionados
Fuente original: Leer artículo completo
Conclusión
El uso de Claude Opus 5 por parte de los investigadores de Hacktron para descubrir vulnerabilidades en OpenAI subraya la importancia de la seguridad en el desarrollo de tecnologías de inteligencia artificial. A medida que la tecnología avanza, también lo hacen las tácticas de los atacantes, lo que requiere que las empresas permanezcan alerta y proactivas en la protección de sus sistemas y datos.
Preguntas frecuentes (FAQ)
¿Qué es Claude Opus 5?
Claude Opus 5 es una herramienta utilizada por investigadores para detectar vulnerabilidades en sistemas y aplicaciones de software.
¿Cómo se encadenaron las vulnerabilidades en OpenAI?
Los investigadores explotaron un error en el foro de ayuda de OpenAI y una debilidad en su sistema de inicio de sesión para acceder a cuentas de empleados.
Qué medidas debe tomar OpenAI para mejorar su seguridad?
OpenAI debe realizar auditorías de seguridad, implementar autenticación de múltiples factores y fomentar una cultura de seguridad entre sus empleados.
Por qué es importante la seguridad en inteligencia artificial?
La seguridad en inteligencia artificial es crucial para proteger datos sensibles y mantener la confianza de los usuarios en la tecnología.
Adaptado con Inteligencia Artificial – © Canal Ayuda
Fuente Original: Leer artículo completo