
Introducción
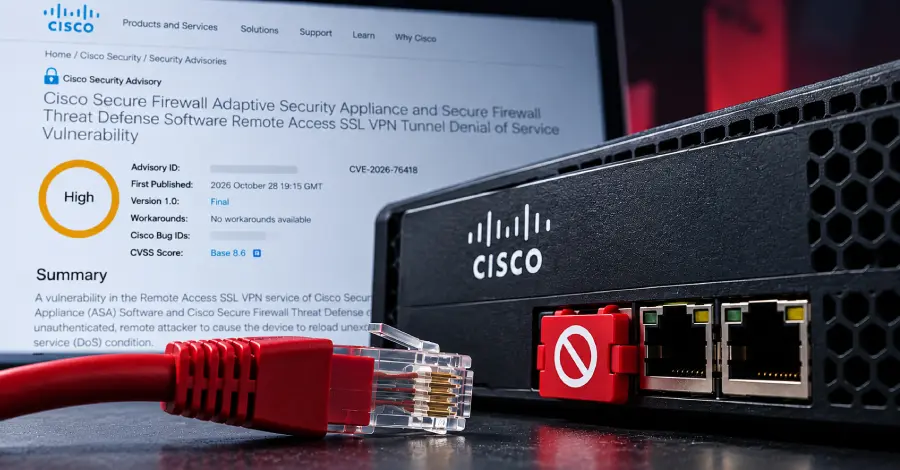
La seguridad cibernética es un tema de creciente preocupación para empresas y usuarios por igual. Recientemente, Cisco ha emitido parches de seguridad para abordar una vulnerabilidad crítica en sus productos Secure Firewall Adaptive Security Appliance (ASA) y Secure Firewall Threat Defense (FTD). Esta vulnerabilidad, identificada como CVE-2026-76418, ha sido calificada con un puntaje de 8.6 en el sistema CVSS, lo que indica su alta severidad. Su explotación exitosa podría permitir a atacantes remotos no autenticados provocar un colapso en los firewalls afectados.
Detalles de la noticia
En el contexto actual, donde las amenazas cibernéticas son más sofisticadas, la respuesta rápida de Cisco a esta vulnerabilidad es crucial. La vulnerabilidad CVE-2026-76418 se reportó como activa en la naturaleza, lo que significa que ya ha sido utilizada en ataques reales, poniendo en riesgo a organizaciones que dependen de estas soluciones de seguridad para proteger su infraestructura de red.
Los productos afectados son ampliamente utilizados en entornos empresariales, lo que amplifica la urgencia de aplicar los parches disponibles. Cisco recomienda a todos los administradores de red que actualicen sus sistemas de inmediato para mitigar el riesgo de un ataque.
Impacto de la vulnerabilidad
La explotación de esta vulnerabilidad permite a un atacante no autenticado enviar peticiones maliciosas que pueden llevar al sistema a un estado de colapso. Esto no solo compromete la disponibilidad de los servicios protegidos por el firewall, sino que también puede abrir la puerta a otros tipos de ataques, como el acceso no autorizado a la red interna o la exfiltración de datos sensibles.
¿Quiénes deberían preocuparse?
Las organizaciones que utilizan dispositivos ASA y FTD de Cisco deben ser especialmente conscientes de esta vulnerabilidad. Dado que se trata de un producto crítico en la cadena de defensa cibernética, cualquier inacción podría resultar en consecuencias desastrosas.
Recomendaciones prácticas
A continuación, se presentan algunas recomendaciones que las organizaciones deben seguir para asegurar sus sistemas:
- Aplicar los parches de seguridad: Es fundamental que todas las organizaciones que utilicen ASA y FTD apliquen los parches de seguridad proporcionados por Cisco lo antes posible.
- Monitorear los logs de seguridad: Los administradores de red deben revisar logs y alertas para detectar cualquier actividad sospechosa que pueda indicar un intento de explotación.
- Realizar auditorías de seguridad periódicas: Evaluar regularmente la configuración y el estado de seguridad de los firewalls puede ayudar a identificar y mitigar vulnerabilidades antes de que sean explotadas.
Enlaces relacionados
Para obtener más información sobre esta vulnerabilidad y los parches lanzados por Cisco, puedes consultar la fuente original.
Conclusión
La rápida identificación y corrección de vulnerabilidades como CVE-2026-76418 es esencial en el ámbito de la ciberseguridad. La proactividad en la aplicación de parches y en la monitorización de la seguridad puede marcar la diferencia entre una defensa sólida y una brecha de seguridad significativa. Las organizaciones deben mantenerse informadas y ser diligentes en la aplicación de las mejores prácticas de seguridad.
Preguntas frecuentes (FAQ)
¿Qué es la vulnerabilidad CVE-2026-76418?
Es una vulnerabilidad crítica en los productos ASA y FTD de Cisco que permite a atacantes remotos provocar el colapso de firewalls.
¿Cómo puedo proteger mi red de esta vulnerabilidad?
Es crucial aplicar los parches de seguridad proporcionados por Cisco y realizar auditorías de seguridad periódicas.
¿Qué impacto puede tener la explotación de esta vulnerabilidad?
La explotación puede llevar al colapso de los firewalls y potencialmente a accesos no autorizados en la red interna.
¿Dónde puedo encontrar más información sobre la vulnerabilidad?
Puedes consultar el artículo completo en la fuente original.
Adaptado con Inteligencia Artificial – © Canal Ayuda
Fuente Original: Leer artículo completo