
Introducción
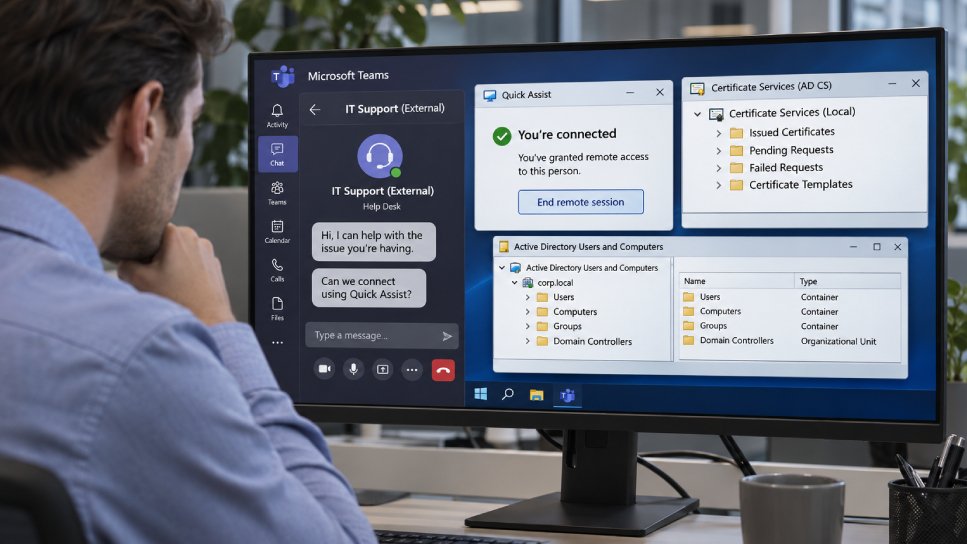
Recientemente, se han reportado incidentes de ciberseguridad en los que atacantes han suplantado a personal de soporte técnico en Microsoft Teams. Este tipo de engaño, conocido como phishing, ha llevado a que empleados de diversas empresas otorguen control remoto de sus computadoras a los atacantes. Esto ha permitido a los delincuentes aprovechar configuraciones inseguras de los Servicios de Certificación de Active Directory (AD CS) para obtener certificados de inicio de sesión para cuentas privilegiadas, incluyendo aquellas de controladores de dominio.
Detalles de la noticia
Según un informe de Microsoft, se han investigado al menos dos intrusiones de este tipo. En uno de los casos, los atacantes lograron manipular a los empleados para que les permitieran el acceso remoto a sus dispositivos. Este acceso fue el primer paso para que los atacantes explotaran vulnerabilidades en las configuraciones de Active Directory y así robar información sensible de la empresa.
El proceso comenzó con los atacantes haciéndose pasar por personal de soporte técnico legítimo. Utilizando técnicas de ingeniería social, convencieron a los empleados para que les proporcionaran acceso a sus computadoras. Una vez dentro, los atacantes pudieron utilizar certificados de acceso para obtener privilegios adicionales dentro de la red corporativa.
El uso de Active Directory es común en muchas organizaciones, ya que permite la gestión de identidades y accesos. Sin embargo, cuando las configuraciones no son seguras, pueden convertirse en un vector de ataque. Los atacantes aprovecharon estas configuraciones inseguras para obtener acceso a cuentas que normalmente están protegidas.
Recomendaciones prácticas
- Capacitación en Ciberseguridad: Es crucial que las empresas implementen programas de capacitación regular para sus empleados sobre las mejores prácticas de ciberseguridad, incluyendo la identificación de intentos de phishing.
- Configuraciones de Seguridad en AD CS: Las organizaciones deben revisar y fortalecer las configuraciones de Active Directory Certificate Services para prevenir que atacantes puedan obtener certificados de acceso a cuentas privilegiadas.
- Autenticación Multifactor: Implementar la autenticación multifactor puede añadir una capa adicional de seguridad, dificultando que los atacantes accedan a cuentas críticas, incluso si obtienen credenciales.
Enlaces relacionados
Para más información sobre este tema, puedes consultar la fuente original.
Conclusión
La suplantación de soporte técnico en plataformas como Microsoft Teams representa un serio riesgo para la seguridad de las empresas. Es fundamental que las organizaciones tomen medidas proactivas para proteger sus sistemas y educar a sus empleados sobre las amenazas cibernéticas actuales. La implementación de medidas de seguridad robustas puede ayudar a prevenir incidentes similares en el futuro, asegurando la integridad de la información empresarial.
Preguntas frecuentes (FAQ)
¿Qué es el phishing y cómo se relaciona con este ataque?
El phishing es una técnica utilizada por los atacantes para engañar a los usuarios y obtener información sensible, como credenciales de acceso. En este caso, los atacantes se hicieron pasar por soporte técnico para manipular a los empleados.
¿Cómo puede una empresa protegerse contra ataques de este tipo?
Las empresas pueden protegerse a través de capacitación en ciberseguridad, revisando sus configuraciones de seguridad en Active Directory y utilizando autenticación multifactor para sus cuentas críticas.
¿Cuáles son las consecuencias de no tomar medidas de seguridad adecuadas?
Las consecuencias pueden incluir la pérdida de datos sensibles, daños a la reputación de la empresa y potenciales implicaciones legales. La falta de seguridad adecuada puede llevar a accesos no autorizados y a la explotación de datos críticos.
¿Qué pasos deben seguir los empleados si sospechan de un ataque?
Si los empleados sospechan que están siendo víctimas de un ataque, deben reportarlo inmediatamente al departamento de TI y evitar proporcionar información sensible hasta que se verifique la situación.