
El ataque Pass-ta-key: Lo que reveló sobre la seguridad de las passkeys
Exploramos el ataque Pass-ta-key y su impacto en la seguridad de las passkeys en Windows.
Exploramos el ataque Pass-ta-key y su impacto en la seguridad de las passkeys en Windows.
Investigadores advierten sobre cómo el malware puede abusar de Windows Hello para acceder a Entra ID de Microsoft.
Descubre cómo el malware Matryoshka se despliega a través del loader HollowFrame en ataques a firmas legales.
Cibercriminales norcoreanos implementan campañas de malvertising en macOS para robar criptomonedas mediante actualizaciones falsas.
Descubre cómo Cruciferra permite a criminales ocultar malware avanzado y evadir sistemas EDR.
Kaspersky descubre un marco de malware que ataca a inversores en criptomonedas mediante tácticas de ingeniería social.
Descubre cómo ACR Stealer roba datos de navegadores y archivos de Microsoft 365 mediante técnicas avanzadas.
El paquete jscrambler 8.14.0 fue comprometido, permitiendo la ejecución de un infostealer en sistemas operativos.
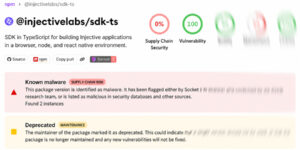
Descubre cómo un compromiso en GitHub de Injective Labs llevó a la creación de paquetes maliciosos en NPM para robar claves de criptomonedas.
Conoce GigaWiper, la nueva puerta trasera en Windows que combina destrucción de datos y ransomware falso.