
Introducción
En un avance preocupante para la seguridad de los sistemas operativos Windows, investigadores de la Technische Universität Berlin han identificado un nuevo tipo de ataque que elude la protección del Trusted Platform Module (TPM). Este ataque permite a un atacante acceder y crackear PINs de Windows Hello y BitLocker en un tiempo significativamente reducido, pasando de años a solo días. Este artículo analiza los detalles de este ataque, sus implicaciones y qué medidas pueden tomarse para protegerse.
Detalles de la noticia
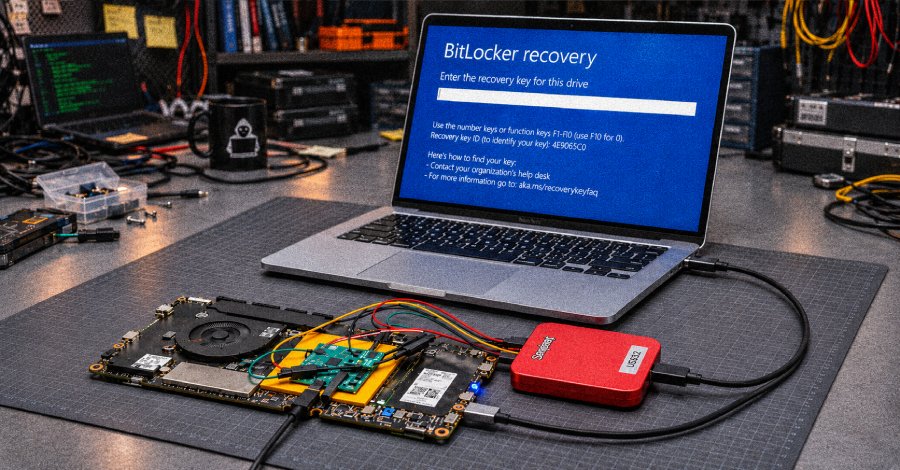
El ataque se centra en computadoras basadas en AMD y algunas de Intel, donde el TPM se puede restablecer al abrir la carcasa del dispositivo. Este procedimiento permite a un atacante realizar un bypass a la seguridad que debería proteger los PINs de Windows Hello y BitLocker.
En pruebas de laboratorio, los investigadores lograron crackear un PIN de 4 dígitos de Windows Hello en una laptop con procesador AMD y un PIN de 6 dígitos de BitLocker en una laptop con procesador Intel. Estos resultados indican que los PINs cortos son particularmente vulnerables a ser adivinados, lo que pone en riesgo la integridad de los datos almacenados en estos dispositivos.
Contexto técnico del ataque
El TPM es un chip de seguridad diseñado para proporcionar funciones criptográficas. Actúa como una raíz de confianza para la seguridad de los datos, almacenando claves y realizando operaciones de cifrado. Sin embargo, el hecho de que el TPM pueda ser restablecido físicamente por un atacante abre una brecha considerable en la seguridad, especialmente cuando se utilizan PINs débiles.
Implicaciones de seguridad
Las consecuencias de este ataque son serias. Los PINs se utilizan como una de las primeras líneas de defensa para proteger los datos sensibles en dispositivos Windows. Un acceso no autorizado a estos PINs podría permitir a un atacante descifrar datos cifrados y obtener acceso a información confidencial, poniendo en riesgo tanto a individuos como a organizaciones que dependen de la seguridad de sus dispositivos.
Recomendaciones prácticas
Para mitigar el riesgo asociado a este ataque, los usuarios deben considerar las siguientes recomendaciones:
- Utilizar PINs más largos y complejos. Se recomienda evitar PINs de 4 y 6 dígitos, y optar por combinaciones más largas y variadas.
- Habilitar la autenticación multifactor (MFA) siempre que sea posible, para añadir una capa adicional de seguridad.
- Considerar el uso de soluciones de cifrado alternas que no dependan únicamente del TPM.
Enlaces relacionados
Para más información, puede consultar la fuente original del artículo: Leer artículo completo.
Conclusión
El descubrimiento de este ataque a TPM resalta la necesidad de revisar y reforzar las medidas de seguridad en dispositivos que utilizan Windows Hello y BitLocker. Los usuarios deben estar conscientes de las vulnerabilidades inherentes a su hardware y adoptar prácticas seguras para proteger su información.
Preguntas frecuentes (FAQ)
- ¿Qué es un TPM?
El Trusted Platform Module es un chip de seguridad que almacena claves y realiza operaciones criptográficas para proteger datos en dispositivos. - ¿Cómo puedo protegerme de este ataque?
Se recomienda utilizar PINs largos, habilitar la autenticación multifactor y considerar soluciones de cifrado alternas. - ¿Este ataque afecta a todos los dispositivos con TPM?
No, el ataque se centra en dispositivos específicos de AMD y Intel, pero resalta vulnerabilidades que pueden estar presentes en otros sistemas.
Adaptado con Inteligencia Artificial – © Canal Ayuda
Fuente Original: Leer artículo completo