
Introducción
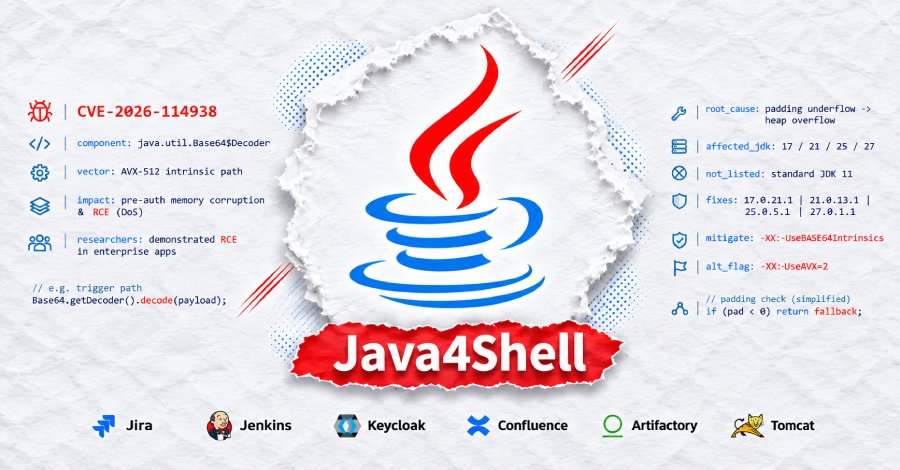
Recientemente, se ha descubierto una vulnerabilidad crítica conocida como Java4Shell, identificada con el código CVE-2026-114938, que permite a atacantes ejecutar código malicioso sin necesidad de tener una cuenta. Esta falla afecta a aplicaciones ampliamente utilizadas como Jira, Jenkins y Keycloak, lo que representa un riesgo significativo para la seguridad de las organizaciones que utilizan estas herramientas en su infraestructura.
Detalles de la noticia
La firma de investigación de seguridad Calif ha sido la encargada de divulgar esta vulnerabilidad, que se encuentra presente en Java 17.0.6 y versiones posteriores. La particularidad de esta falla es que el código vulnerable solo se ejecuta en procesadores x86-64 de Intel y AMD que cuentan con la característica AVX-512 VBMI.
La ejecución remota de código (RCE) se refiere a la capacidad de un atacante para ejecutar código arbitrario en un sistema remoto sin la necesidad de autenticación, lo que brinda un acceso potencialmente completo a los sistemas afectados. Este tipo de vulnerabilidad es especialmente preocupante, ya que puede ser utilizada para comprometer datos sensibles, instalar malware o tomar control completo de los servidores que ejecutan estas aplicaciones.
Impacto en Aplicaciones Críticas
Las aplicaciones mencionadas, como Jira y Jenkins, son esenciales para la gestión de proyectos y la integración continua en el desarrollo de software. Por otro lado, Keycloak es una herramienta de gestión de identidad y acceso que, si es comprometida, podría permitir a los atacantes obtener acceso a múltiples sistemas dentro de una organización.
El impacto de esta vulnerabilidad puede ser devastador, ya que los atacantes podrían ejecutar cualquier tipo de código en los sistemas vulnerables. Por lo tanto, es imperativo que las organizaciones evalúen sus entornos y tomen las medidas necesarias para mitigar este riesgo.
Recomendaciones prácticas
- Actualizar Java: Es crucial que los administradores de sistemas actualicen a la última versión de Java que solucione esta vulnerabilidad.
- Monitorear sistemas: Implementar soluciones de monitoreo para detectar actividad sospechosa en los servidores que ejecutan estas aplicaciones.
- Revisar configuraciones: Asegurarse de que las configuraciones de seguridad en Jira, Jenkins y Keycloak estén optimizadas para prevenir accesos no autorizados.
Enlaces relacionados
Conclusión
La vulnerabilidad Java4Shell (CVE-2026-114938) representa una seria amenaza para la seguridad de las aplicaciones críticas utilizadas por muchas organizaciones. La posibilidad de que un atacante ejecute código sin autenticación en plataformas como Jira, Jenkins y Keycloak destaca la importancia de mantener el software actualizado y de implementar prácticas de seguridad adecuadas. Las organizaciones deben actuar con celeridad para evaluar su exposición a esta vulnerabilidad y tomar las medidas necesarias para proteger sus sistemas.
Preguntas frecuentes (FAQ)
- ¿Qué es Java4Shell?
Java4Shell es una vulnerabilidad en Java que permite la ejecución remota de código en aplicaciones como Jira, Jenkins y Keycloak. - ¿Cómo puedo proteger mis sistemas de esta vulnerabilidad?
Se recomienda actualizar a la última versión de Java, monitorear la actividad en los servidores y revisar las configuraciones de seguridad de las aplicaciones afectadas. - ¿Cuáles son los sistemas afectados por la vulnerabilidad?
Las aplicaciones más críticas afectadas incluyen Jira, Jenkins y Keycloak, que son utilizadas en diversas organizaciones para la gestión de proyectos y acceso a sistemas.
Adaptado con Inteligencia Artificial – © Canal Ayuda
Fuente Original: Leer artículo completo