
Introducción
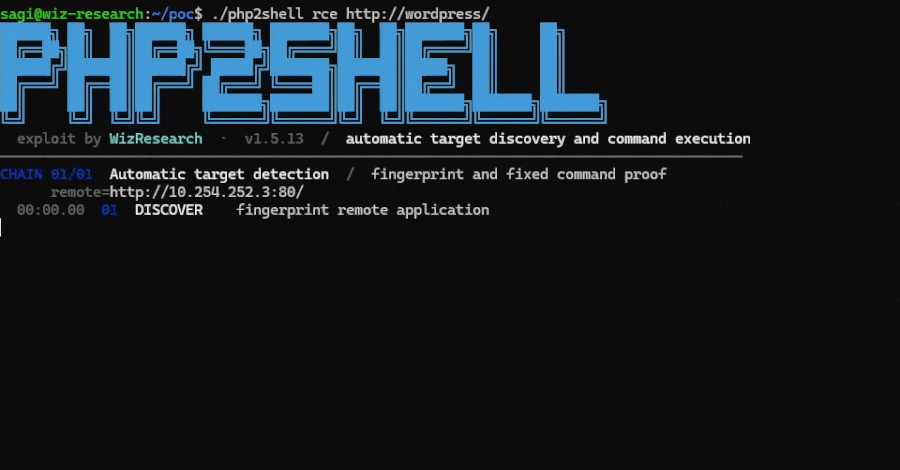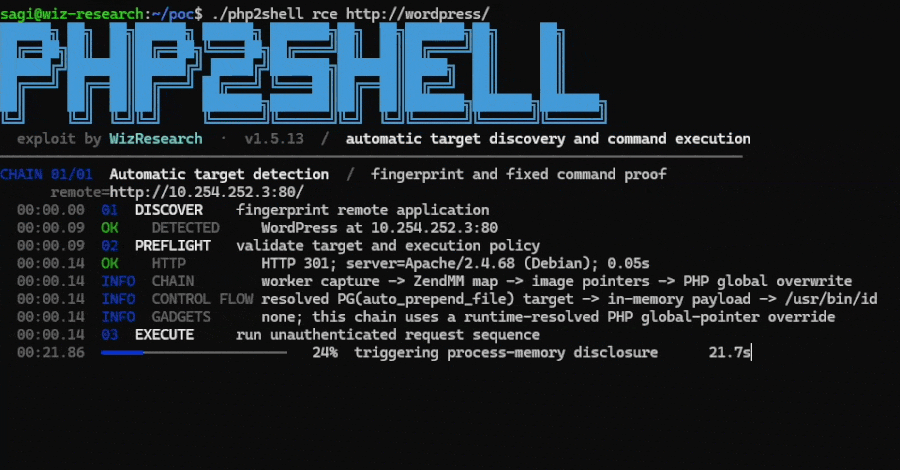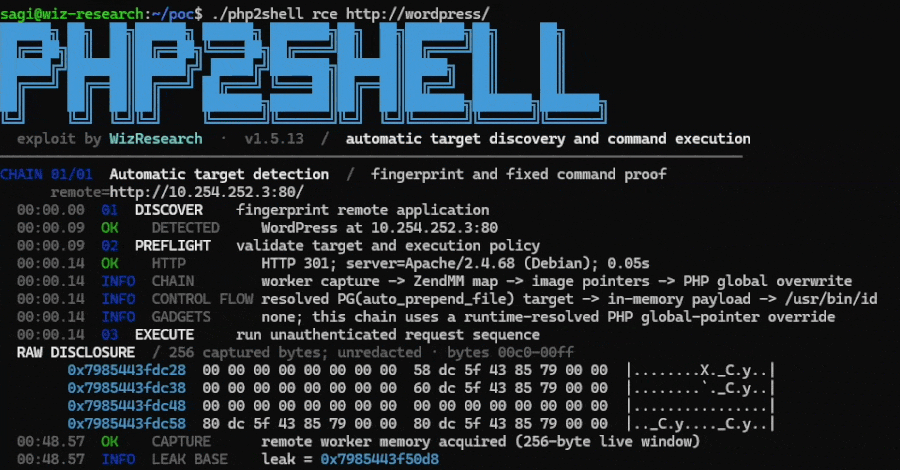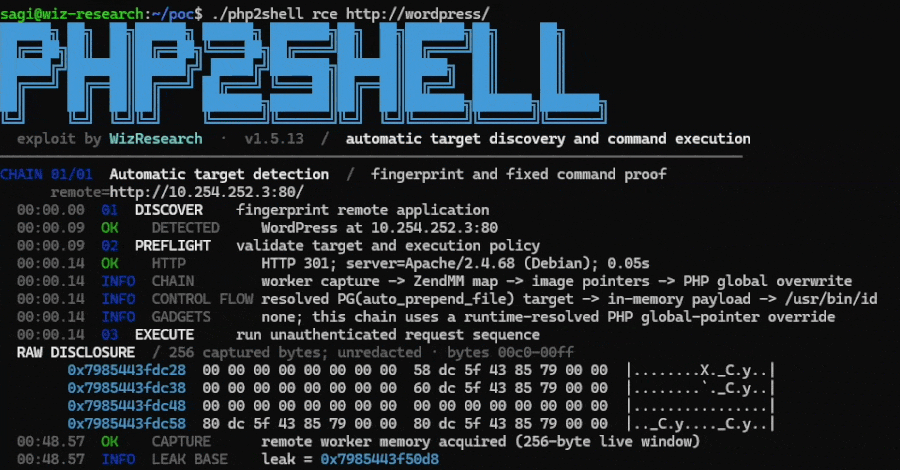
El lenguaje de programación PHP ha emitido actualizaciones de emergencia para abordar dos vulnerabilidades críticas que podrían comprometer la seguridad de servidores web. Estas vulnerabilidades, conocidas como PHP2Shell, permiten a un atacante sin necesidad de autenticación ejecutar código de forma remota en un servidor. Este artículo profundiza en los detalles de estas fallas, su impacto y las medidas que deben tomarse para proteger los sistemas afectados.
Detalles de la noticia
Las actualizaciones de seguridad han sido lanzadas para las versiones de PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Según el equipo de PHP, la única forma de asegurar completamente un servidor es mediante la actualización a una de estas versiones. Lo alarmante de estas vulnerabilidades es que residen en el runtime de PHP y no en aplicaciones específicas, lo que significa que cualquier sitio que utilice PHP está expuesto, independientemente de las medidas de seguridad adicionales implementadas.
Los intentos de explotación de estas vulnerabilidades ya han comenzado a surgir, lo que ha llevado a la comunidad de seguridad a estar en alerta máxima. Los atacantes podrían aprovechar estas fallas para ejecutar scripts maliciosos, robar datos sensibles o incluso tomar el control total del servidor afectado.
Impacto de las vulnerabilidades PHP2Shell
El impacto de las vulnerabilidades PHP2Shell puede ser devastador para los administradores de sistemas y propietarios de sitios web. Los atacantes pueden:
- Ejecutar código arbitrario en el servidor.
- Obtener acceso no autorizado a datos sensibles.
- Utilizar el servidor comprometido para lanzar ataques adicionales.
Esto destaca la importancia crítica de mantener el software actualizado y aplicar parches de seguridad de manera oportuna.
Recomendaciones prácticas
Para mitigar las amenazas asociadas con estas vulnerabilidades, se recomienda a todos los usuarios de PHP que:
- Actualicen sus instalaciones de PHP a las versiones más recientes (8.5.12, 8.4.27, 8.3.36 o 8.2.35).
- Realicen auditorías de seguridad en sus aplicaciones para identificar posibles vectores de ataque.
- Implementen medidas de seguridad adicionales, como firewalls y sistemas de detección de intrusos.
Además, es aconsejable monitorear los registros del servidor para detectar actividades inusuales que puedan indicar intentos de explotación.
Enlaces relacionados
Para más información, puedes consultar el artículo original en The Hacker News.
Conclusión
La reciente emisión de parches de seguridad por parte de PHP subraya la importancia de la seguridad en la programación y la administración de servidores. Las vulnerabilidades PHP2Shell son un recordatorio de que incluso las plataformas más populares pueden tener fallas críticas que necesitan ser abordadas de inmediato. Mantener el software actualizado y aplicar parches de seguridad es fundamental para proteger tanto a los desarrolladores como a los usuarios finales.
Preguntas frecuentes (FAQ)
¿Qué es PHP2Shell?
PHP2Shell es el nombre dado a dos vulnerabilidades críticas en el runtime de PHP que permiten la ejecución remota de código sin necesidad de autenticación.
¿Cómo puedo proteger mi servidor PHP?
La mejor manera de proteger tu servidor es actualizando a las versiones más recientes de PHP y realizando auditorías de seguridad regularmente.
¿Qué versiones de PHP están afectadas por estas vulnerabilidades?
Las versiones afectadas son PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35.
¿Qué debo hacer si no puedo actualizar PHP de inmediato?
Si no puedes actualizar de inmediato, asegúrate de implementar medidas de seguridad adicionales y monitorear los registros del servidor para detectar cualquier actividad sospechosa.
Adaptado con Inteligencia Artificial – © Canal Ayuda
Fuente Original: Leer artículo completo