
Introducción
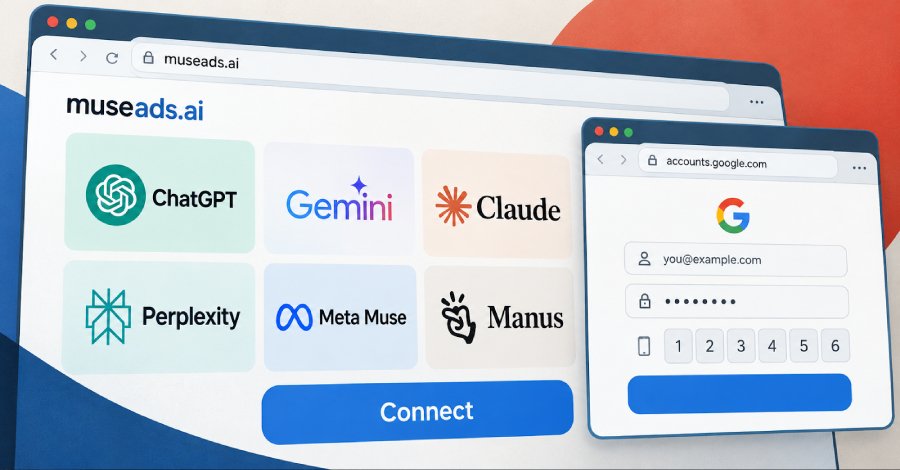
En el panorama de la ciberseguridad, las amenazas evolucionan constantemente, y recientemente, investigadores han revelado detalles inquietantes sobre una plataforma de phishing operada por humanos que se hace pasar por productos publicitarios de chatbots de inteligencia artificial (IA). Estos fraudes apuntan a herramientas como Google Gemini, Anthropic Claude, OpenAI ChatGPT, Perplexity, Meta Muse y Manus, capturando credenciales y códigos de autenticación multifactor (MFA) de usuarios desprevenidos.
Detalles de la noticia
Según los informes de los investigadores, estas plataformas fraudulentas prometen optimización de campañas, auditorías de gastos y conexiones con cuentas comerciales. Sin embargo, su verdadero objetivo es robar información sensible de los usuarios. Este tipo de ataques de phishing se intensifican a medida que más empresas y usuarios adoptan soluciones impulsadas por IA, convirtiéndose en un blanco atractivo para los delincuentes cibernéticos.
Los atacantes utilizan técnicas sofisticadas para crear interfaces que imitan a la perfección las de los productos legítimos. Esto incluye el uso de logotipos, colores y diseños similares, lo que dificulta que los usuarios promedio detecten la estafa. A menudo, se envían correos electrónicos o anuncios engañosos que llevan a los usuarios a estas plataformas, donde son engañados para que ingresen su información personal.
Funcionamiento del ataque
El proceso generalmente comienza con un correo electrónico de phishing que parece provenir de una fuente confiable. Una vez que el usuario hace clic en el enlace proporcionado, es redirigido a una página que simula el producto de IA. Al ingresar sus credenciales, los usuarios inadvertidamente entregan su información a los atacantes. Además, si el servicio legítimo utiliza autenticación multifactor, los atacantes intentan capturar también estos códigos temporales, lo que les permite acceder a las cuentas de las víctimas.
Impacto en usuarios y empresas
El impacto de este tipo de ataques es significativo. Para los usuarios, la pérdida de credenciales puede resultar en el robo de identidad, acceso no autorizado a cuentas y pérdidas financieras. Para las empresas, una violación de seguridad puede comprometer la integridad de sus datos, dañar su reputación y resultar en sanciones regulatorias. Estos riesgos subrayan la importancia de la educación en ciberseguridad y la adopción de medidas preventivas.
Recomendaciones prácticas
Para protegerse contra este tipo de fraudes, los expertos en ciberseguridad recomiendan las siguientes prácticas:
- Verificación de fuentes: Siempre verifique la autenticidad de los correos electrónicos y enlaces antes de hacer clic.
- Uso de contraseñas seguras: Emplee contraseñas únicas y complejas para cada cuenta, y considere el uso de un administrador de contraseñas.
- Autenticación multifactor: Habilite la autenticación multifactor siempre que sea posible para añadir una capa extra de seguridad.
- Educación continua: Manténgase informado sobre las últimas amenazas y técnicas de phishing.
Enlaces relacionados
Para más información sobre este tema, puede consultar el artículo completo en The Hacker News.
Conclusión
La amenaza de plataformas de phishing que se hacen pasar por productos de IA es una preocupación creciente en el ámbito de la ciberseguridad. A medida que la tecnología avanza, también lo hacen las tácticas de los ciberdelincuentes. Es crucial que tanto usuarios como empresas se mantengan alerta y tomen las medidas adecuadas para proteger su información y prevenir ataques.
Preguntas frecuentes (FAQ)
¿Qué es el phishing?
El phishing es un tipo de ataque cibernético en el que los delincuentes intentan engañar a las personas para que revelen información confidencial a través de correos electrónicos, mensajes o sitios web falsos.
¿Cómo puedo identificar un correo electrónico de phishing?
Los correos electrónicos de phishing a menudo contienen errores de ortografía, enlaces sospechosos y solicitudes urgentes para que se tomen medidas inmediatas. Siempre verifique la dirección del remitente y evite hacer clic en enlaces desconocidos.
¿Qué debo hacer si he caído en un ataque de phishing?
Si sospecha que ha sido víctima de un ataque de phishing, cambie sus contraseñas inmediatamente y notifique a su proveedor de servicios. Además, considere activar la autenticación multifactor si aún no lo ha hecho.
¿Es seguro usar autenticación multifactor?
Sí, la autenticación multifactor es una de las mejores maneras de proteger sus cuentas, ya que añade una capa adicional de seguridad que dificulta el acceso no autorizado.
Adaptado con Inteligencia Artificial – © Canal Ayuda
Fuente Original: Leer artículo completo