
Introducción
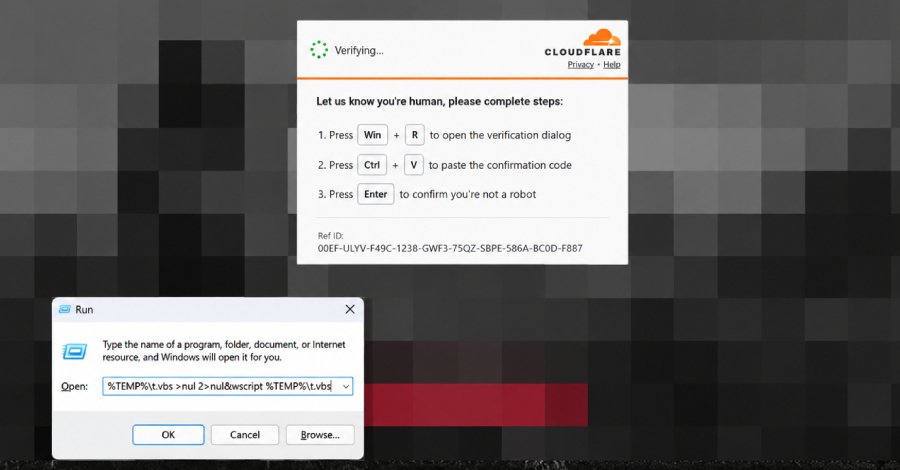
En el campo de la ciberseguridad, el surgimiento de nuevas técnicas de ataque es constante. Uno de los métodos más recientes y preocupantes es el ataque conocido como ClickFix, el cual ha sido diseñado para eludir los límites de ejecución establecidos por el sistema operativo Windows. Este ataque utiliza el caché del navegador para facilitar la ejecución de cargas útiles maliciosas sin que los usuarios sean conscientes de ello, lo que representa un cambio significativo en la estrategia de ataque convencional.
Detalles de la noticia
Según un informe publicado por el equipo de Inteligencia de Amenazas de Microsoft en una publicación en X, el ataque ClickFix opera de una manera novedosa. A diferencia de los patrones de ataque típicos que implican la descarga y ejecución de cargas útiles remotas, ClickFix se aprovecha de sitios web comprometidos para engañar a los usuarios. Estos sitios pre-cargan un script malicioso en el caché del navegador, disfrazándolo como un archivo PNG.
Este enfoque tiene varias ventajas para los atacantes:
- Evita la detección: Al utilizar el caché del navegador, el ataque es menos probable que sea detectado por soluciones de seguridad que monitorizan la descarga de archivos.
- Reducción de pasos: El proceso de ejecución se simplifica, ya que no es necesario descargar el archivo desde un servidor remoto.
- Engaño al usuario: Al presentarse como un archivo de imagen, es más probable que los usuarios interactúen con él sin sospechar que están ejecutando un código malicioso.
Este tipo de ataque resalta la importancia de tener medidas de seguridad robustas y de educar a los usuarios sobre los riesgos potenciales al navegar por internet, especialmente en sitios que no son de confianza.
Recomendaciones prácticas
Para protegerse contra este tipo de ataques, se recomienda:
- Actualizar software: Mantener el sistema operativo y todos los navegadores actualizados. Las actualizaciones suelen incluir parches de seguridad que pueden prevenir estos ataques.
- Utilizar soluciones de seguridad: Implementar software de seguridad que analice tanto el tráfico entrante como el caché del navegador.
- Educar a los usuarios: Proporcionar capacitación sobre cómo identificar posibles amenazas y la importancia de no interactuar con archivos de fuentes no verificadas.
Enlaces relacionados
Para más información sobre el ataque ClickFix y su impacto en la seguridad de Windows, puedes consultar el artículo original en The Hacker News.
Conclusión
El ataque ClickFix representa un avance en las técnicas de ataque que utilizan el caché del navegador para eludir las medidas de seguridad tradicionales en Windows. Con la evolución constante de las amenazas cibernéticas, es crucial que tanto los usuarios como las organizaciones se mantengan informados y adopten las mejores prácticas de seguridad para proteger sus sistemas.
Preguntas frecuentes (FAQ)
¿Qué es el ataque ClickFix?
El ataque ClickFix es una técnica que utiliza el caché del navegador para ejecutar cargas útiles maliciosas disfrazadas como archivos de imagen, evitando la detección de software de seguridad.
¿Cómo puedo protegerme de este tipo de ataque?
Se recomienda mantener el software actualizado, usar soluciones de seguridad y educar a los usuarios sobre los riesgos de seguridad al navegar por internet.
¿Qué medidas de seguridad son efectivas contra ataques basados en el caché?
Las medidas efectivas incluyen la implementación de filtros de contenido, análisis del caché y el uso de herramientas de detección de malware.
Adaptado con Inteligencia Artificial – © Canal Ayuda
Fuente Original: Leer artículo completo